[免费VPS] “0”门槛白嫖亚马逊EC2服务器,免费1年/1核/2G内存/30G磁盘 /无需信用卡/2025最新教程
一、需要准备的东西:
1、干净的上网环境,最好是美国的。(必备)
2、干净的浏览器配置。(必备)
3、信用卡一张(必备。无需扣费验证,虚拟卡也可以,这个后面有介绍,难度极低,基本是0成本,认真看完绝对没问题。)
4、邮箱一个(必备。需要创建亚马逊云的账户)
5、SSH客户端(可选,windows建议使用putty,其他的随意,个人建议使用频率不高就是用亚马逊的cloudshell)
6、注意:申请虚拟信用卡,需要手机号验证,实名认证,其他的什么也没有。
二、上网环境及浏览器配置
1、上网环境可以找小伙伴借用一下,最好不要用机场来的梯子,有小伙伴反映,会失败。注意要全局配置,或者按照我下面的域名配置,以下域名务必保持PORXY模式
domain:amazon.com,
domain:aws.dev,
domain:amazonaws.com,
domain:awsstatic.com
2、浏览器配置,浏览器配置可以提前清空浏览器所有信息,这个对于普通小伙伴难度不高,但是很容易出错,这里介绍一下项目如果你使用的是Google Chrmoe浏览器,那是个不错的选择。如果你确保你的浏览器绝对干净,那么此项可以忽略。
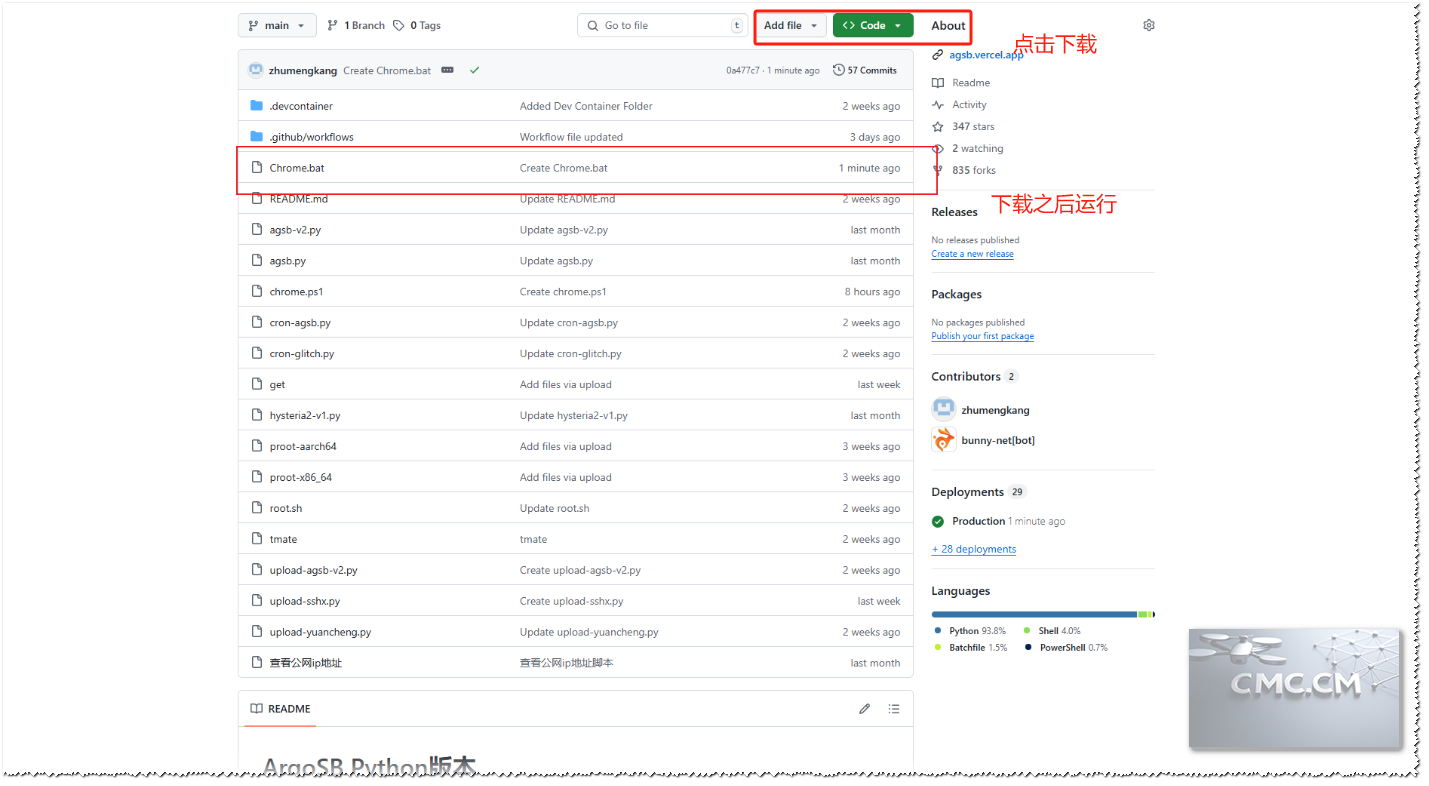
Github:谷歌浏览器分身 下载到本地后接运行Chrome.bat运行即可。
这里简单说明一下
作用:是创建干净的浏览器环境。
数据:浏览器数据默认都存放在桌面,不用了随时可以删除
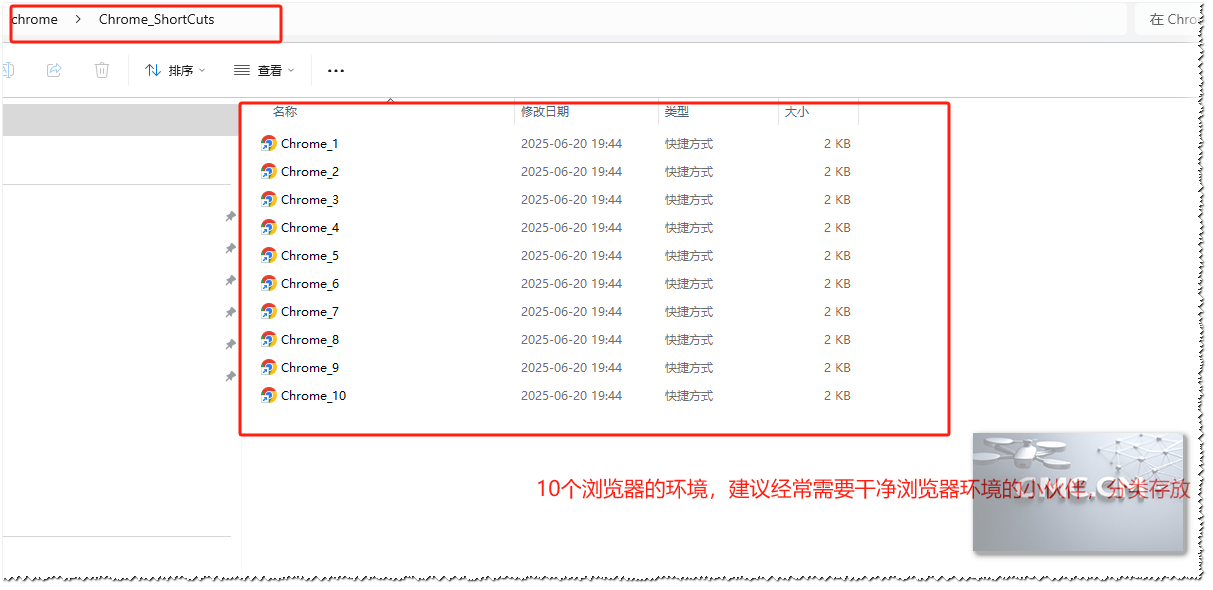
效果:会直接创建10个浏览器的分身,数据都彼此保持独立。
三、申请虚拟信用卡
万里达信用卡,阿里旗下的一款虚拟信用卡。
1、每个用户可以开通100张虚拟信用卡,无任何费用。建议不要向里面冲钱,可以用来收款。
2、可以选择的国家区域和货币种类较多。(目前我没有测试)
3、因为AWS EC2没有扣款验证,所以基本上信息对了就可以过。
4、可以开通10张实体卡,但是要单独收费。
5、申请极度简单,建议每个小伙伴都薅一个。
1、这里以万里汇信用卡(阿里旗下)为例
注册地址:官方网站
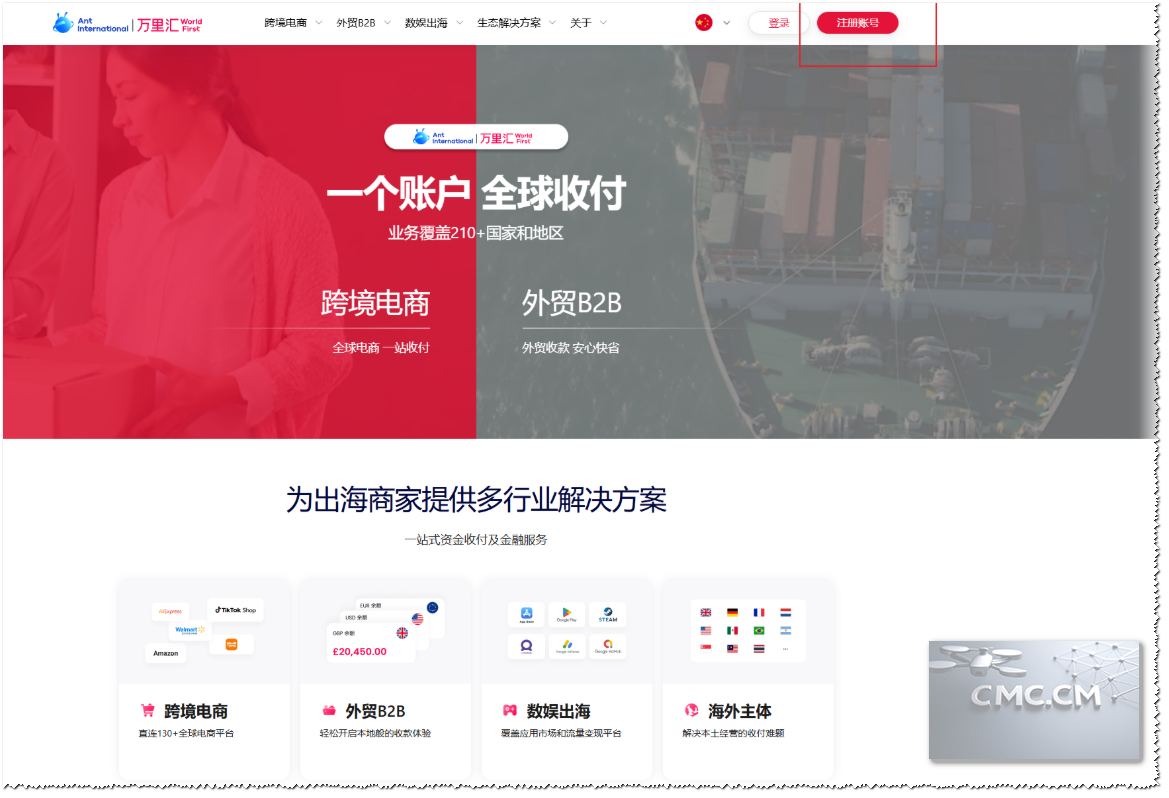
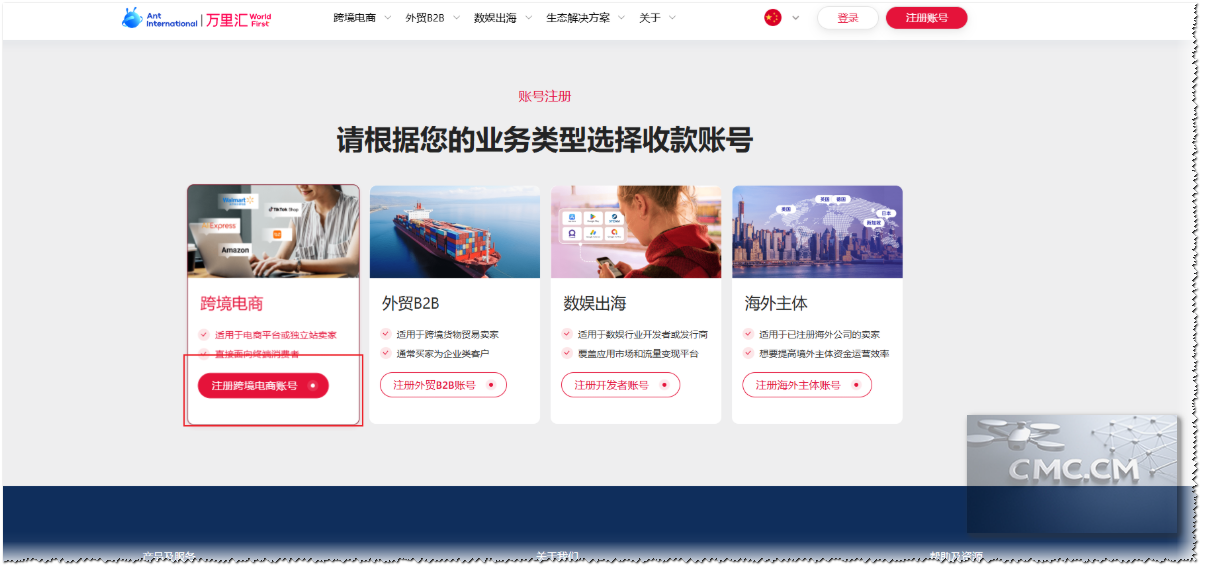
账户选择,跨界电商
手机号选择中国区的手机号码
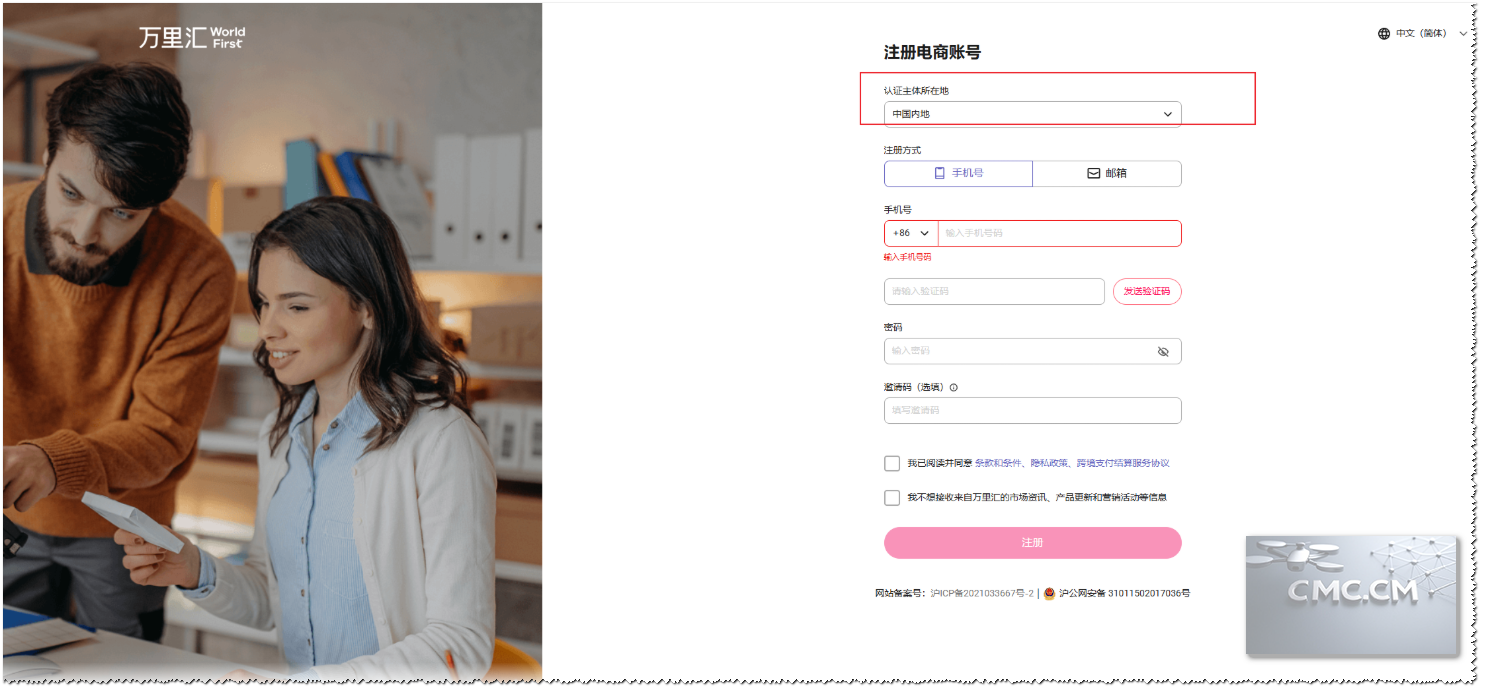
接下来开始个人认证,看你个人情况,我选的个人,用支付宝认证的。
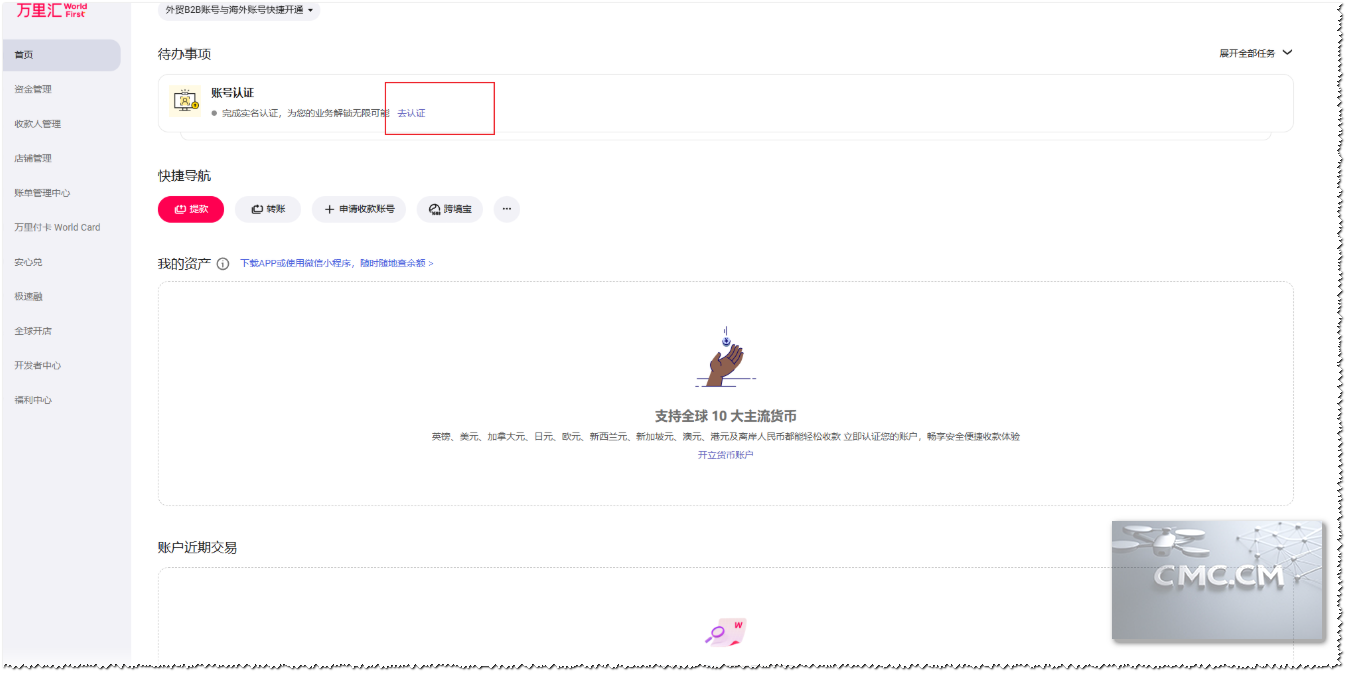
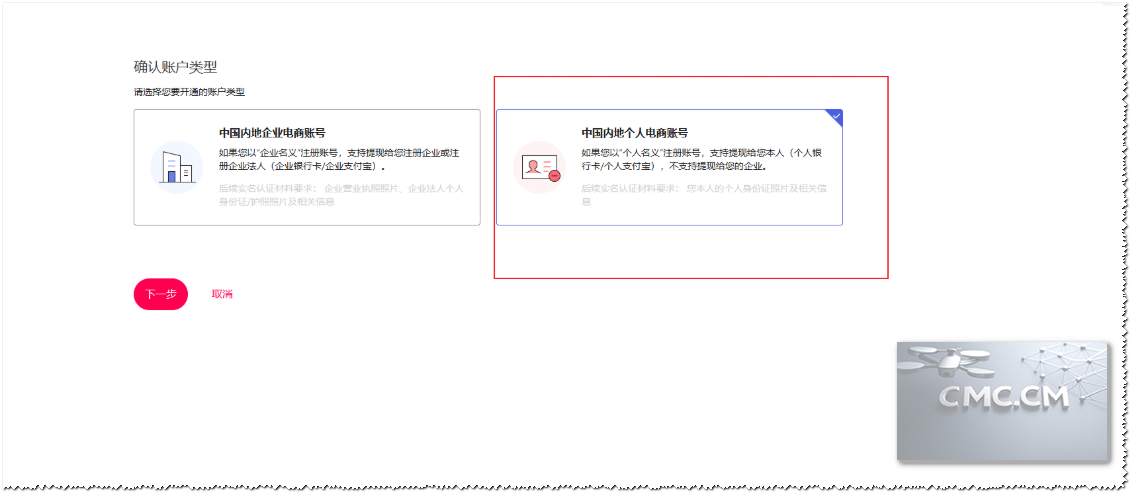
2、开通虚拟信用卡
当您的账户状态显示“认证成功”或收到成功通知后,即可开始申请虚拟信用卡。返回首页:
确保账户已认证成功,然后返回到万里汇账户的首页。
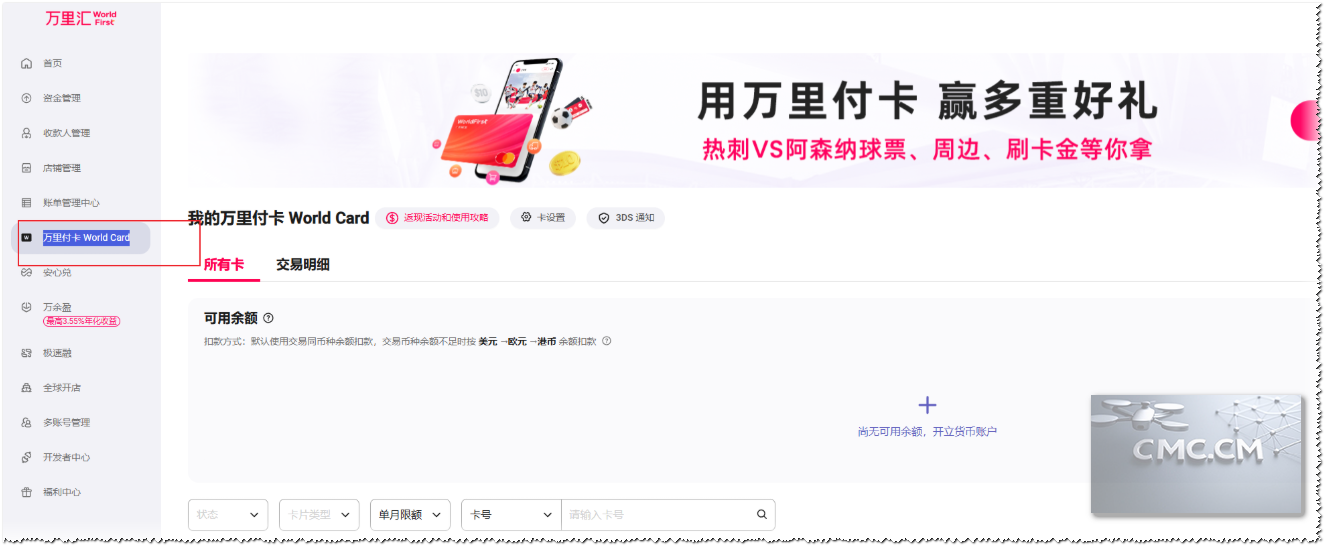
进入万里付卡页面:在首页左侧的菜单栏或页面醒目位置,找到并点击 【万里付卡 World Card】 选项。
四、申请亚马逊EC2
注册地址(最好是使用真实姓名和手机号):
亚马逊注册地址
登录地址:亚马逊EC2
先简单介绍一下流程
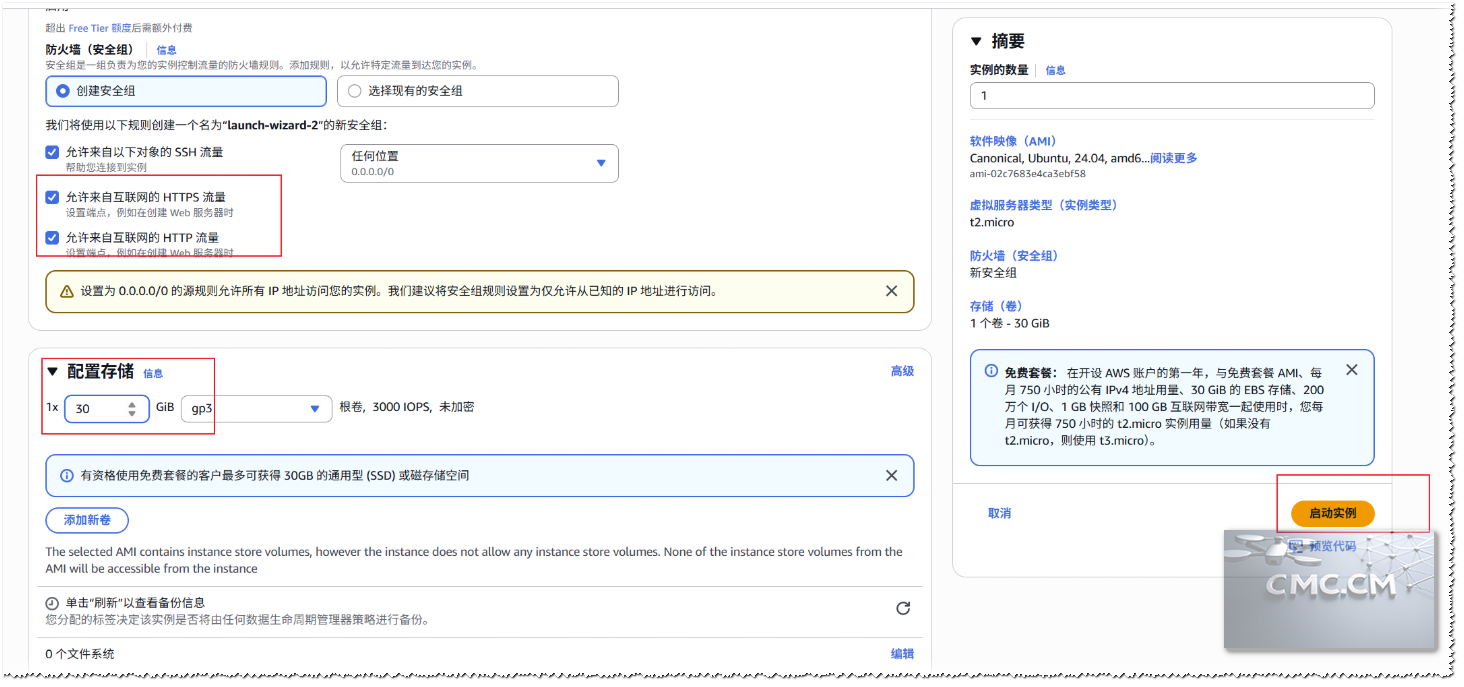
1、申请账户-→2、开通EC2-→3、选择系统(Ubuntu/debian等)-→4、选择套餐(t2-micro)-→5、设置秘钥对-→6、设置防火墙规则(开全端口)-→7、设置硬盘大小(30G)-→8启动实例
#上面的流程缺一不可,注意有条件的可以选择的确,需要合理的上网条件才可以。
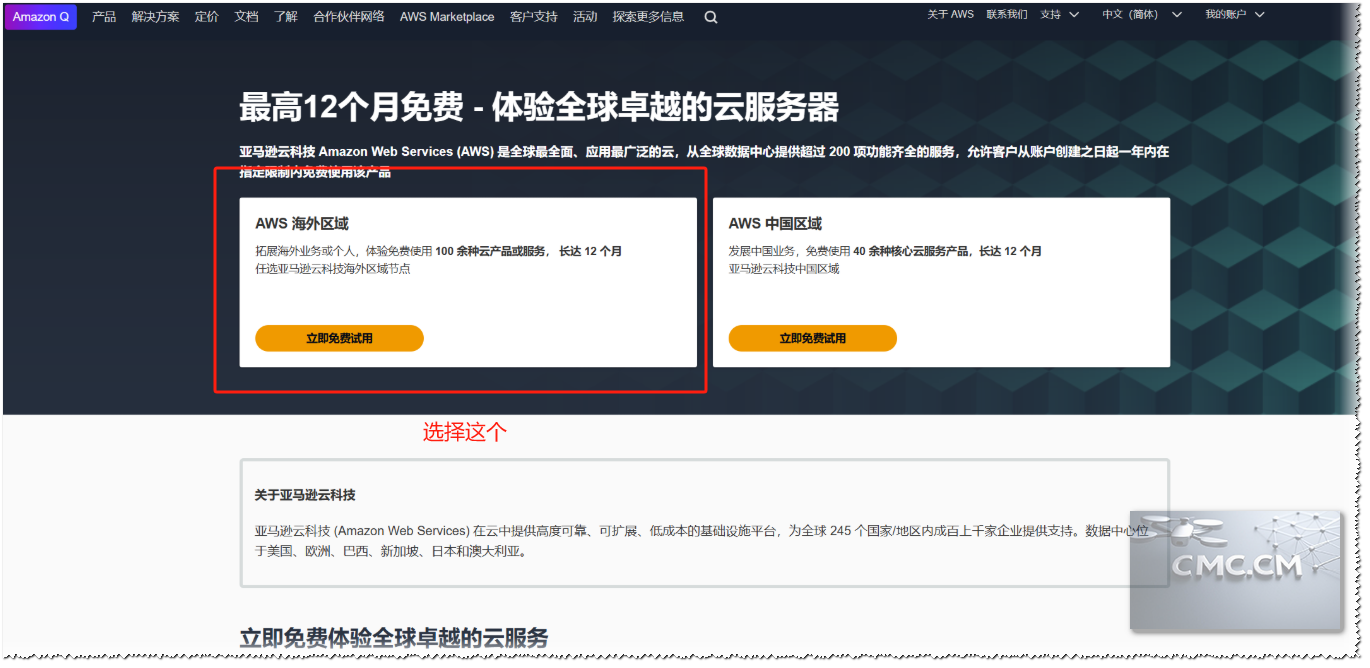
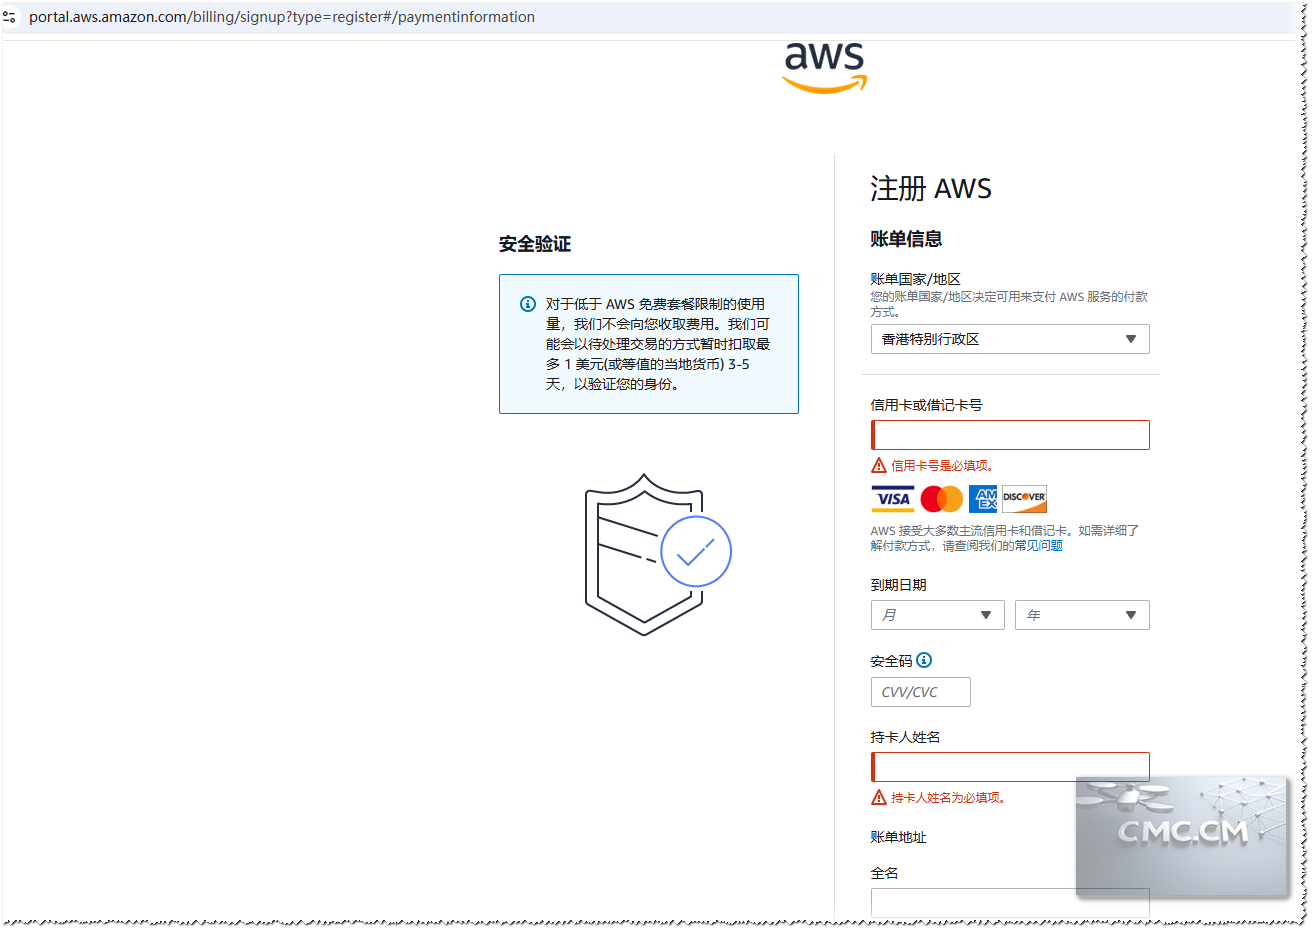
进入EC2控制台,直接搜索EC2
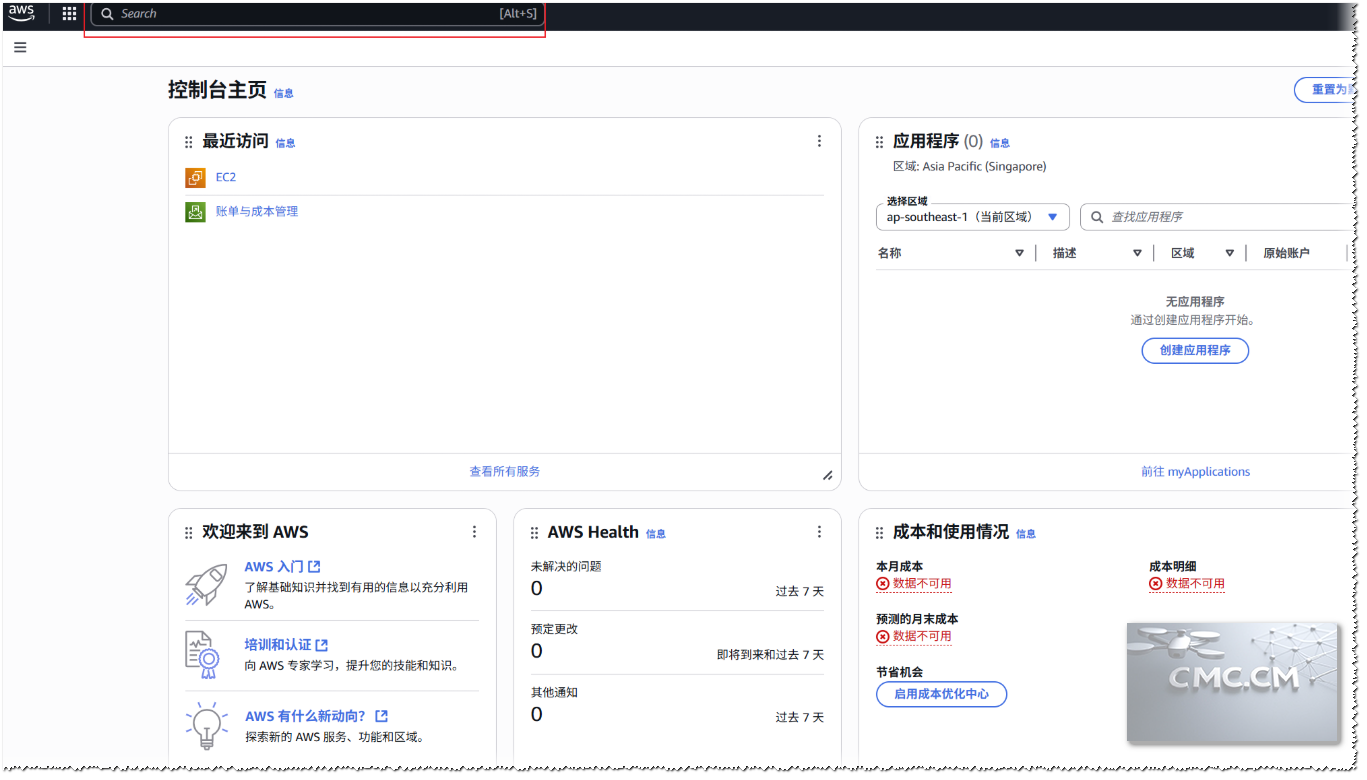
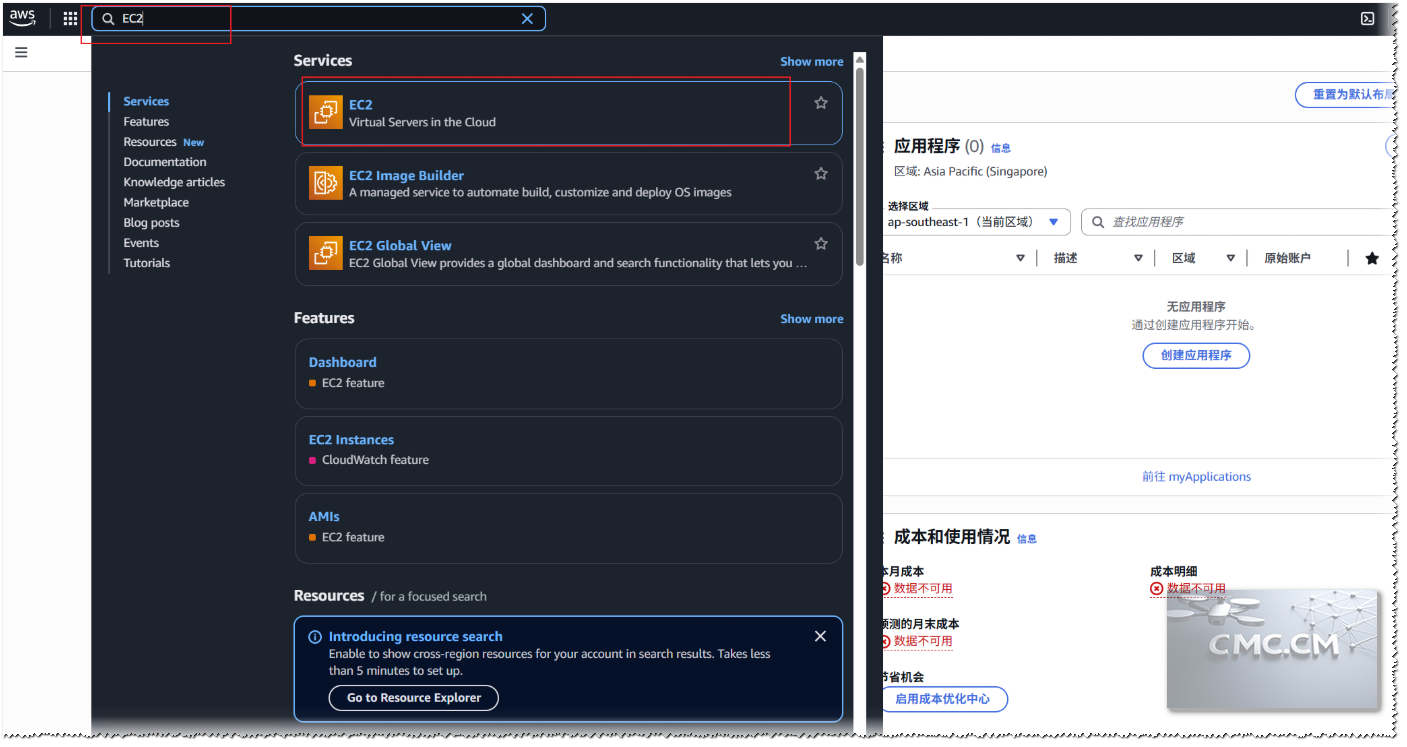
第一次进入的时候会有点卡,饿人生总是有那么第一次嘛~~
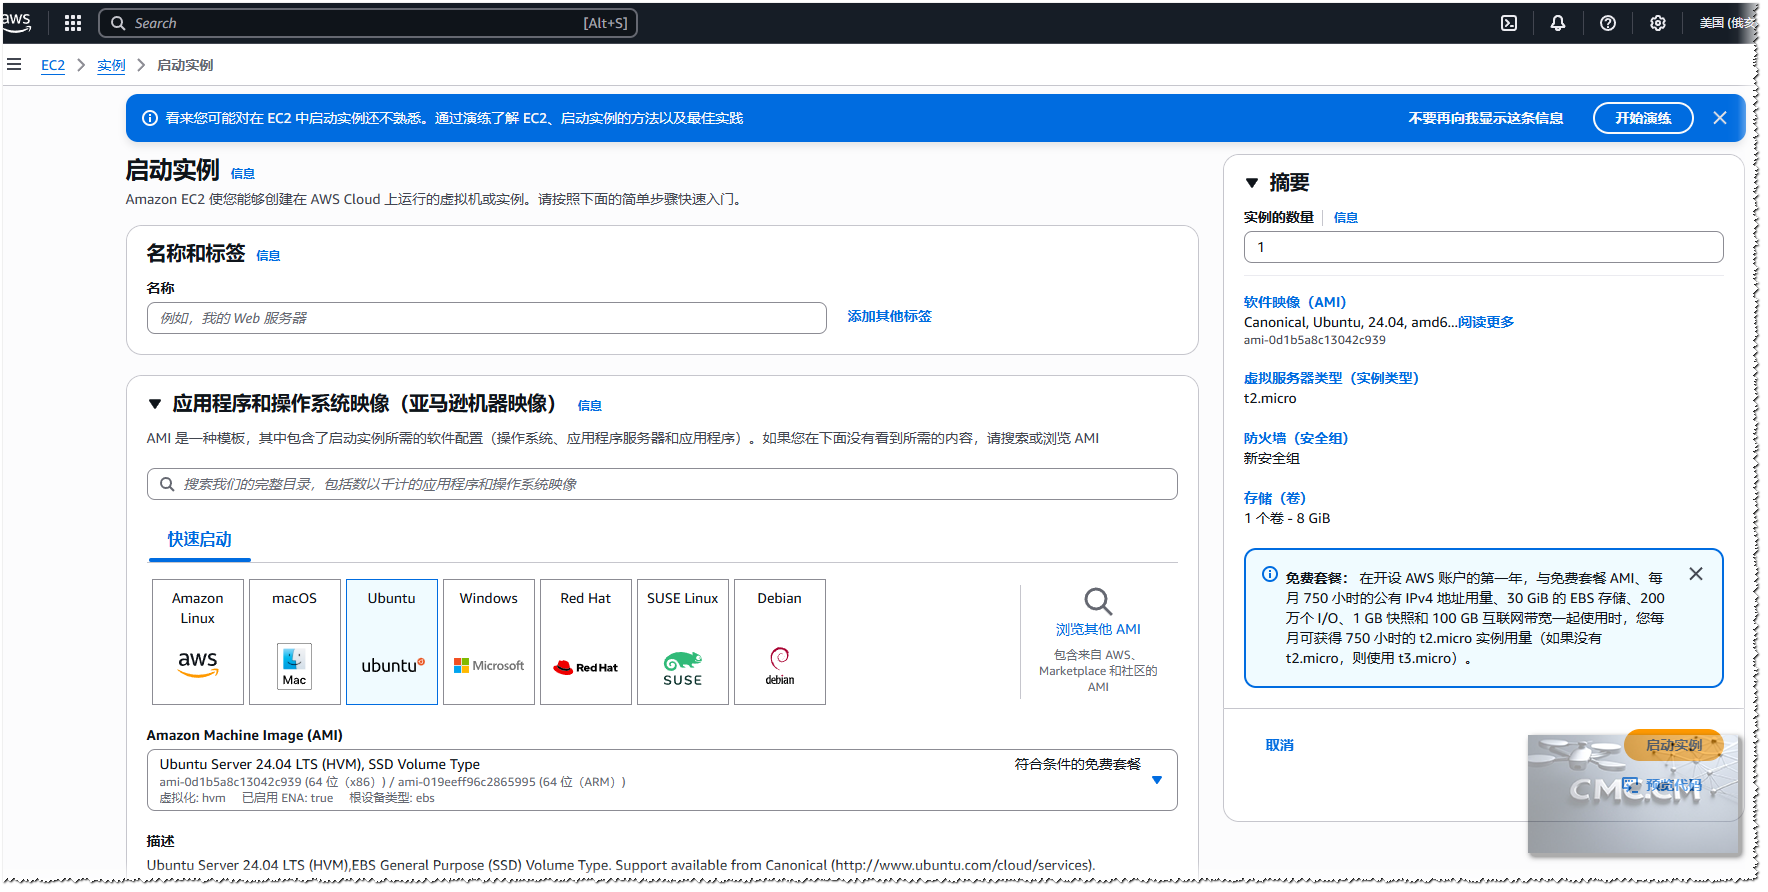
建议选择Ubuntu,看你自己的喜好,选择自己会系统。
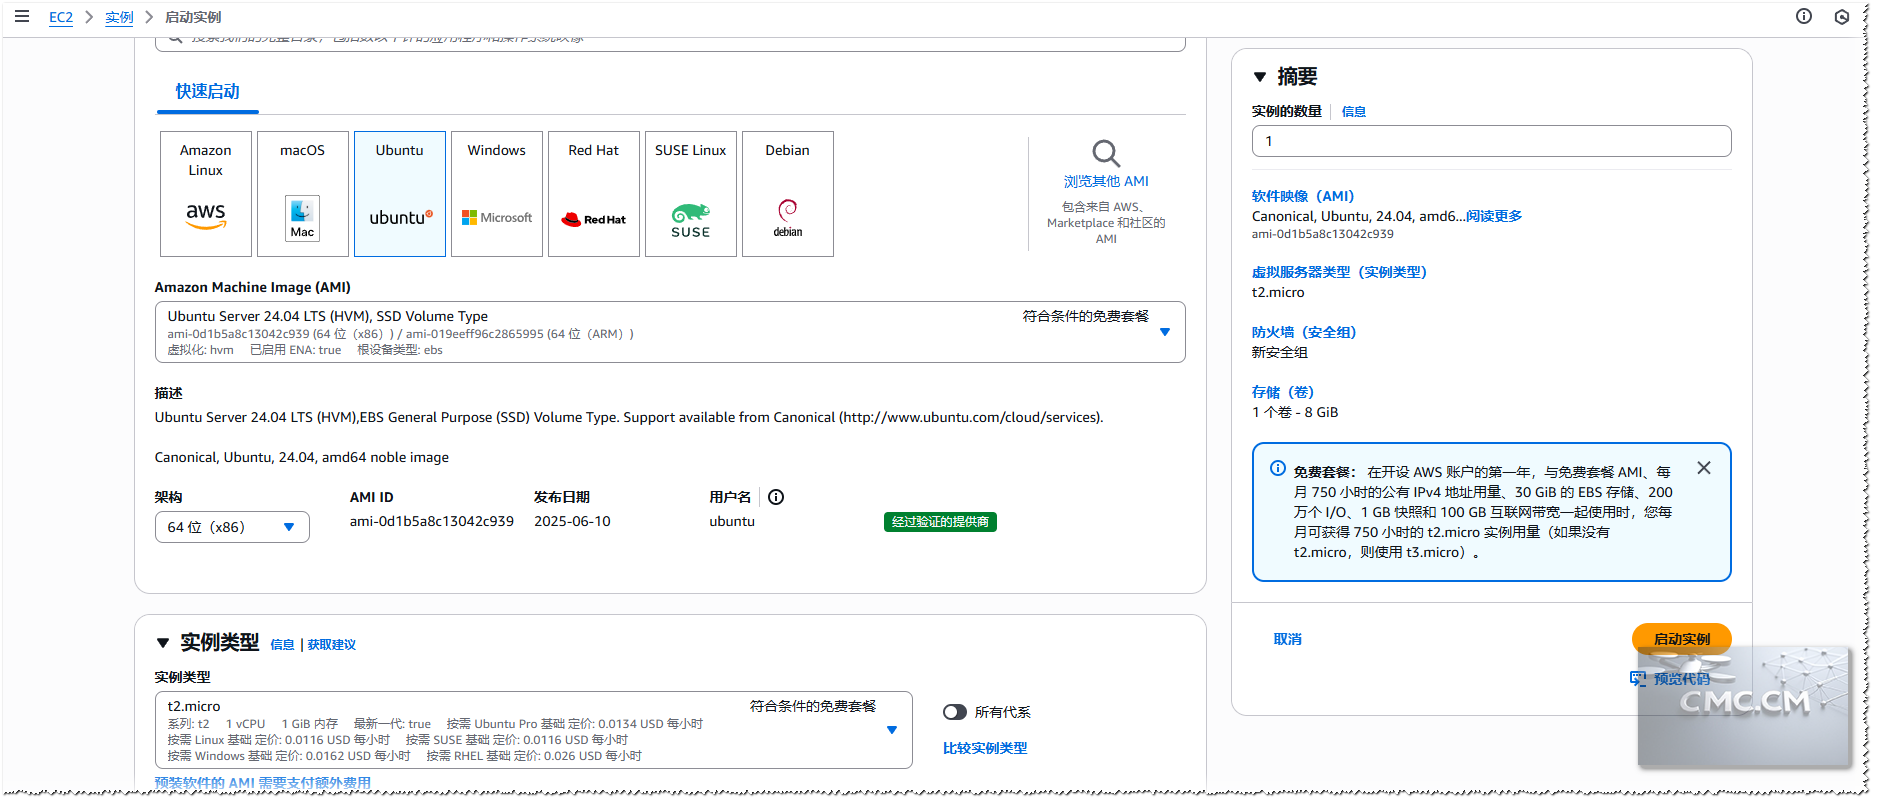
选择套餐,看好了右边的说明:
注意:这个秘钥对一定要创建,同时一定要保存好了。Windows用户可能用起来会有点麻烦,其他系统就不得而知了。
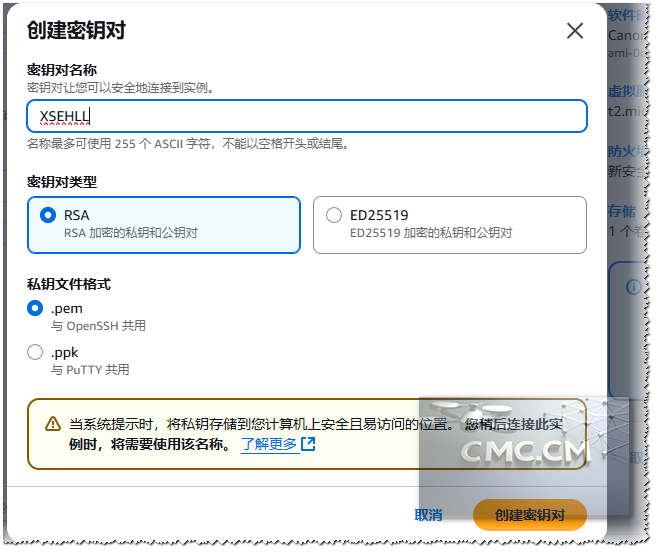
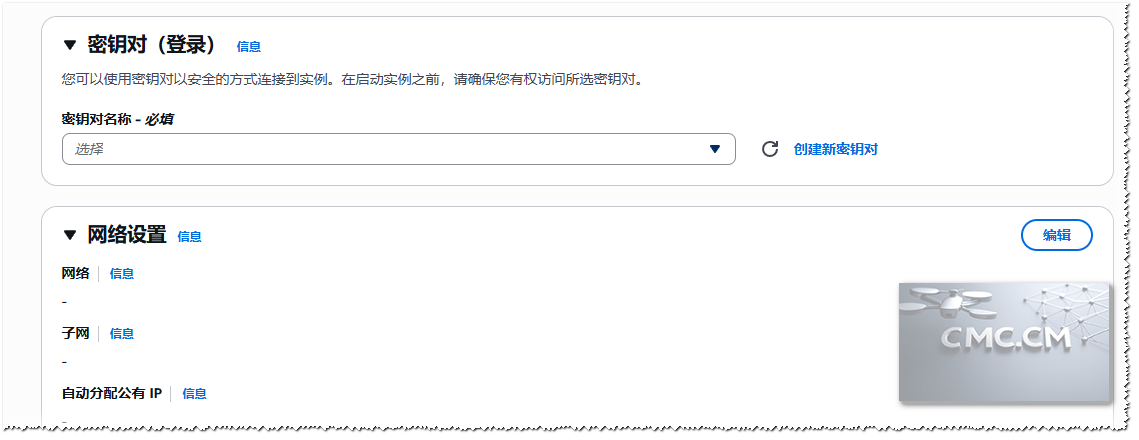
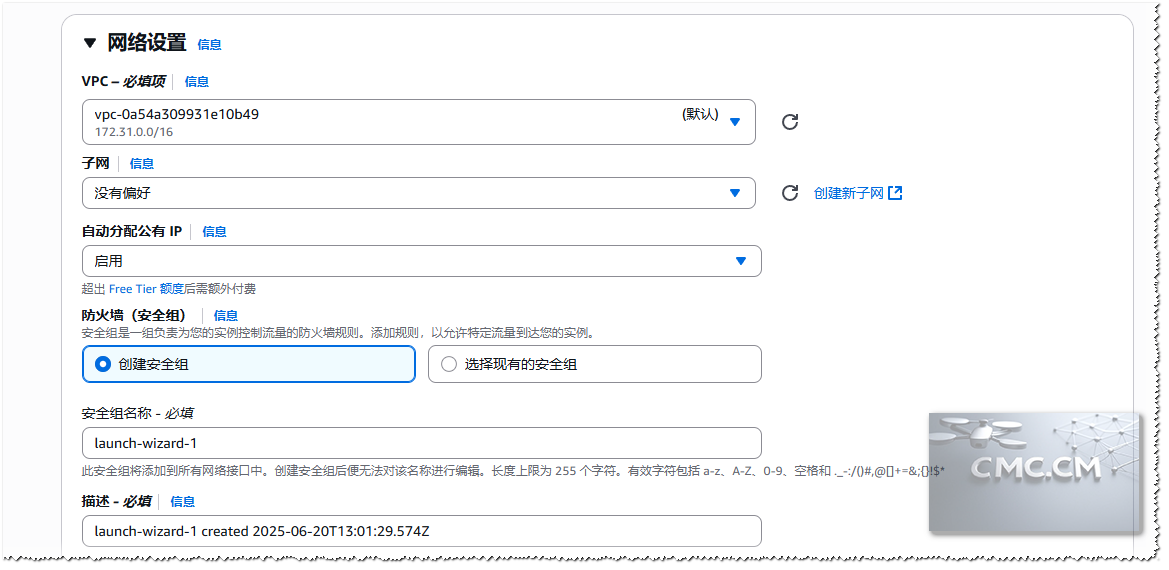
大概需要1-10分钟,我这边秒创的,时间是晚上9点左右
设置安全组
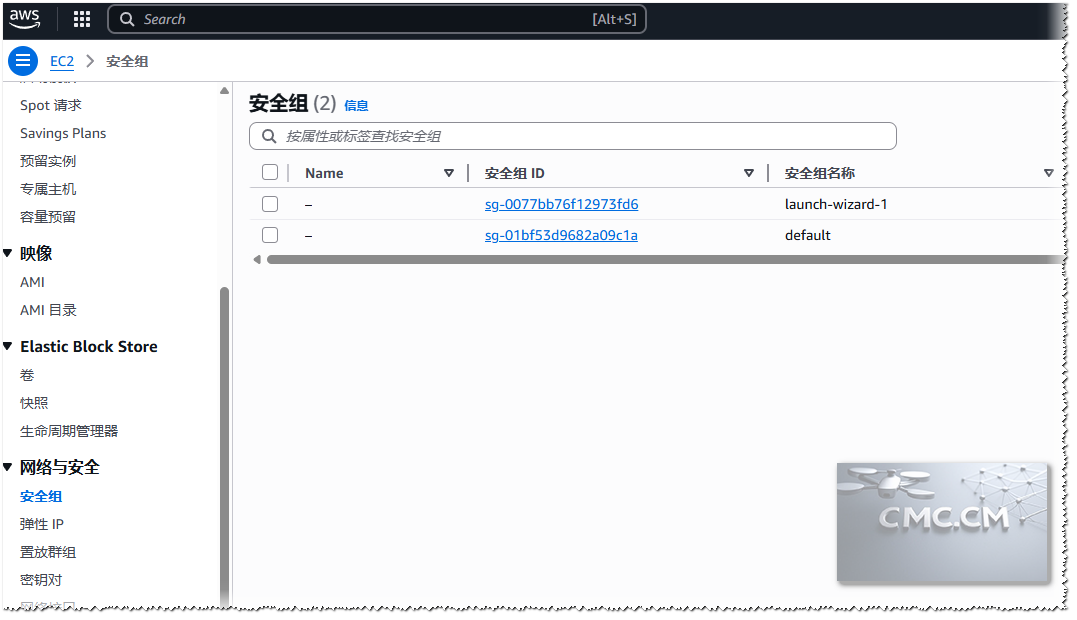
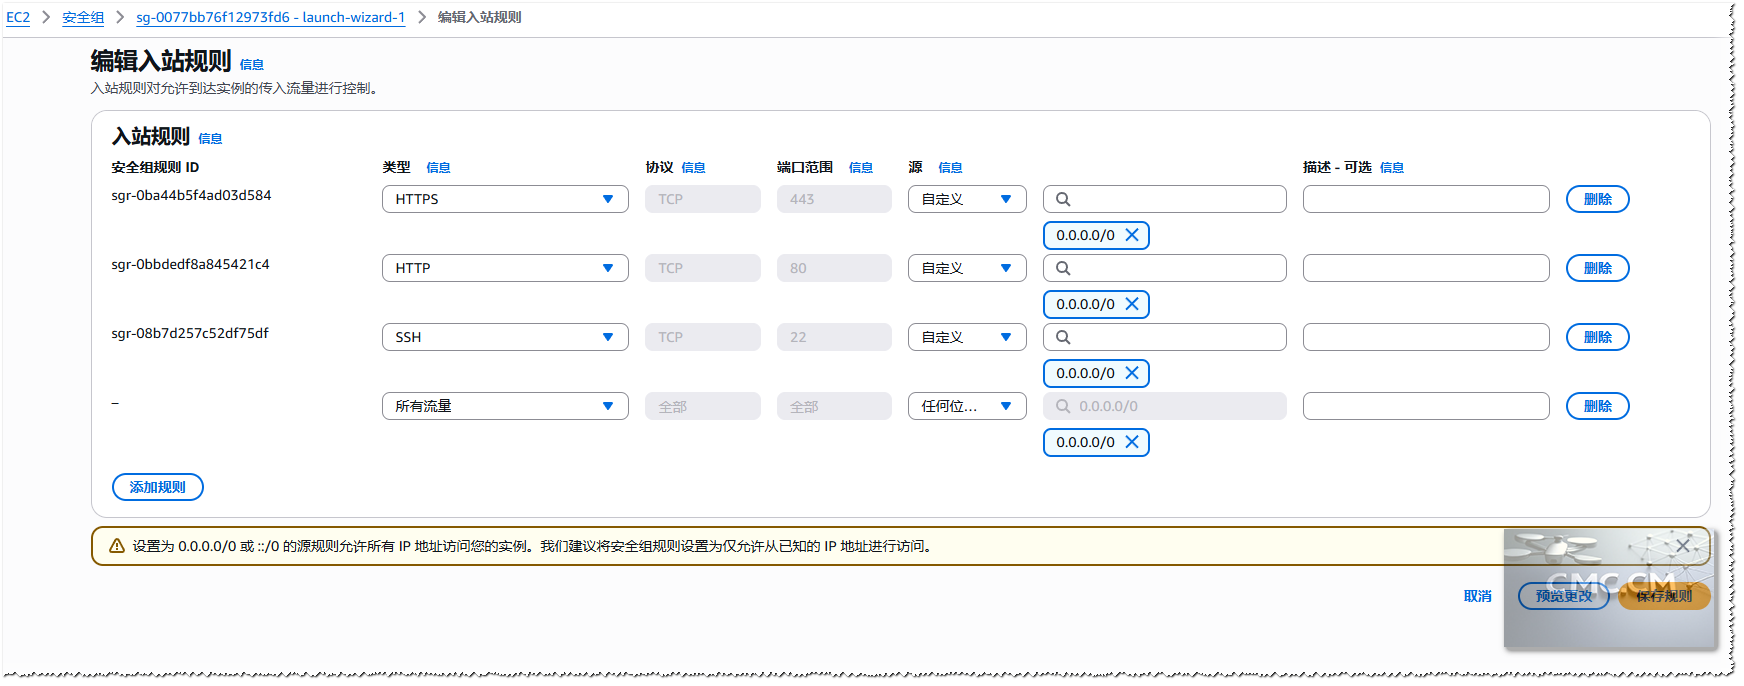
最后设置一下硬盘大小:
五、VPS使用
登录VPS我用本地SSH一直连接不上,不晓得啥原因,建议真的搞不了的直接用cloudshell也是不错的选择
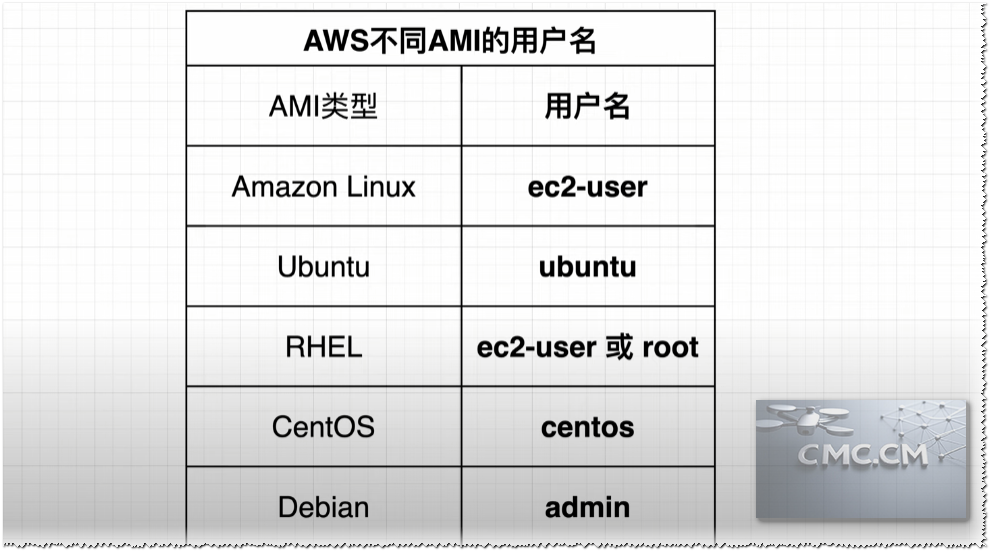
1、SSH登录:最常用用的是采用秘钥登录,不晓得为什么,我用finalshell一直登录不了。配置公钥登录的时候需要填写用户名,不同的系统用户名不一样,不得不说,亚马逊的程序真是缺脑子。
Windows系统还需要设置一下(朋友给的方法,我没有成功)
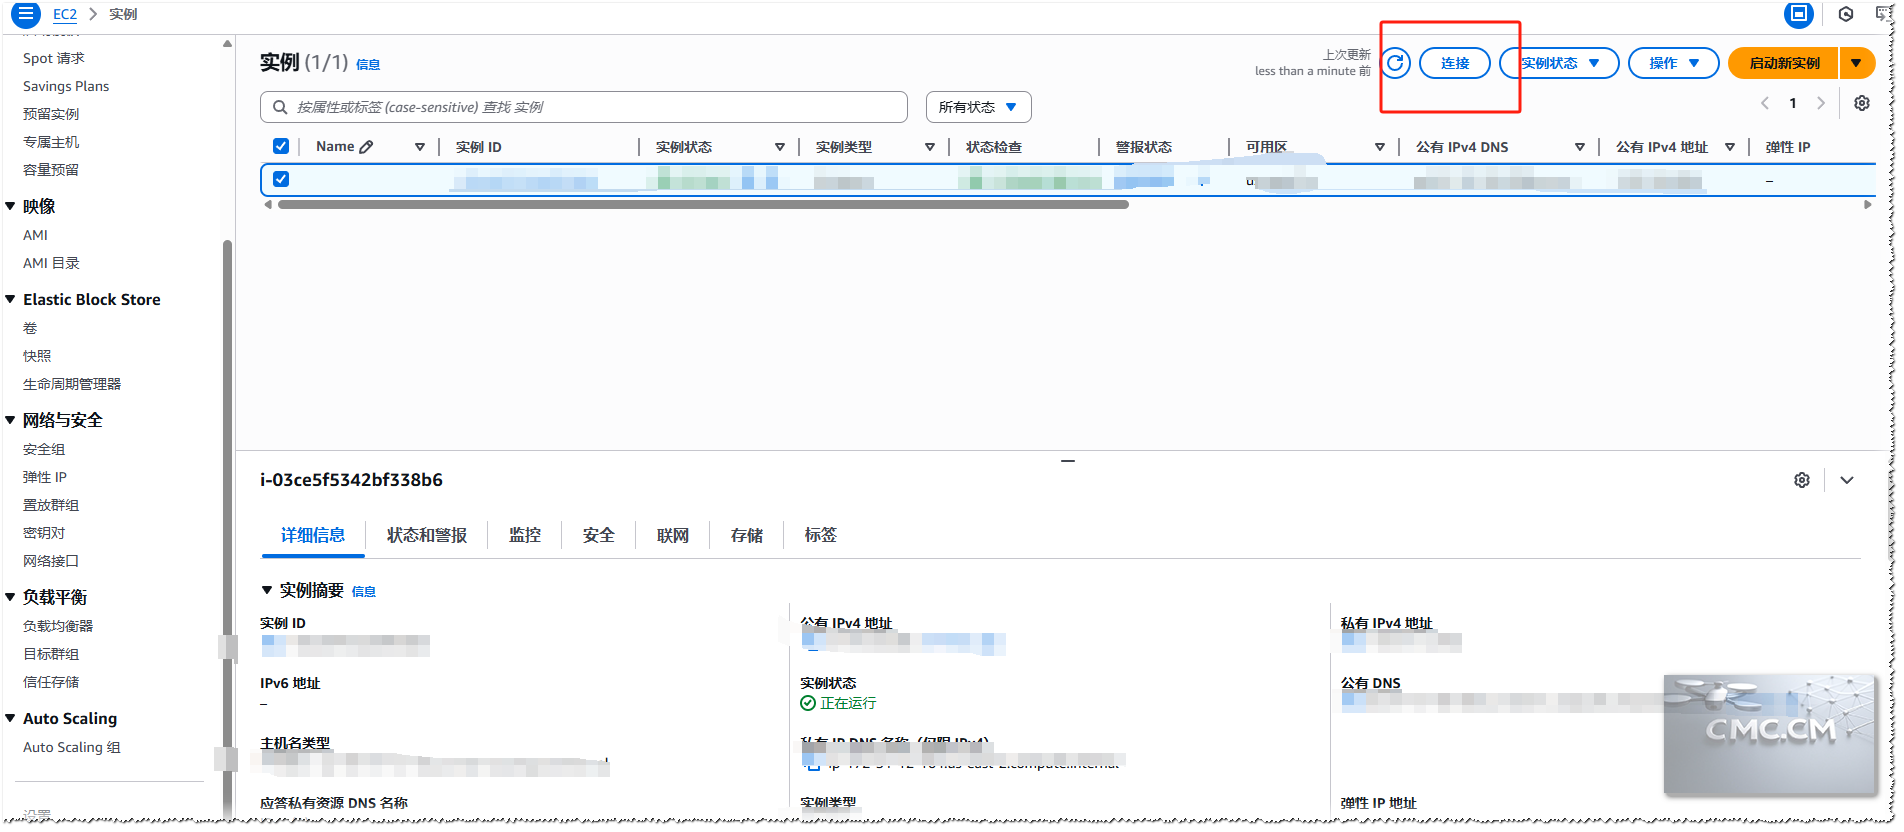
点击SSH客户端,会有相关的选项。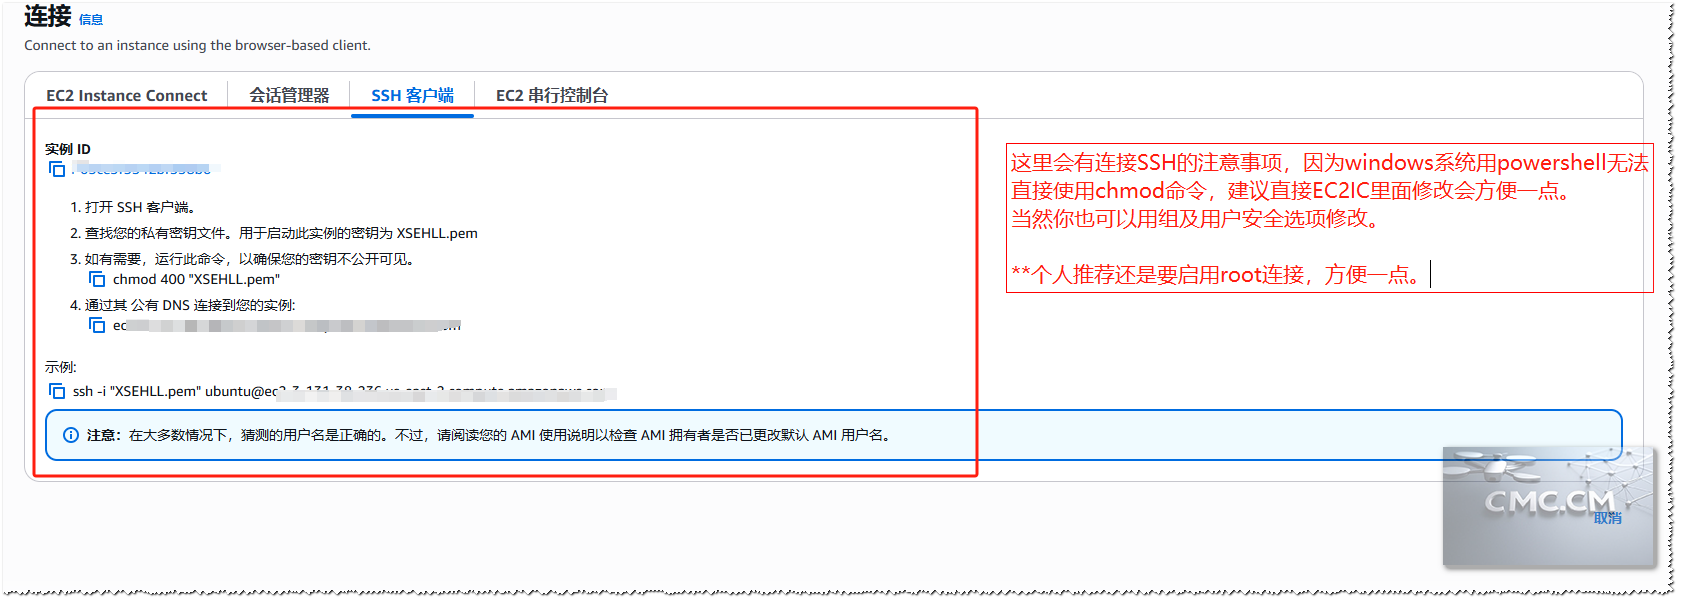
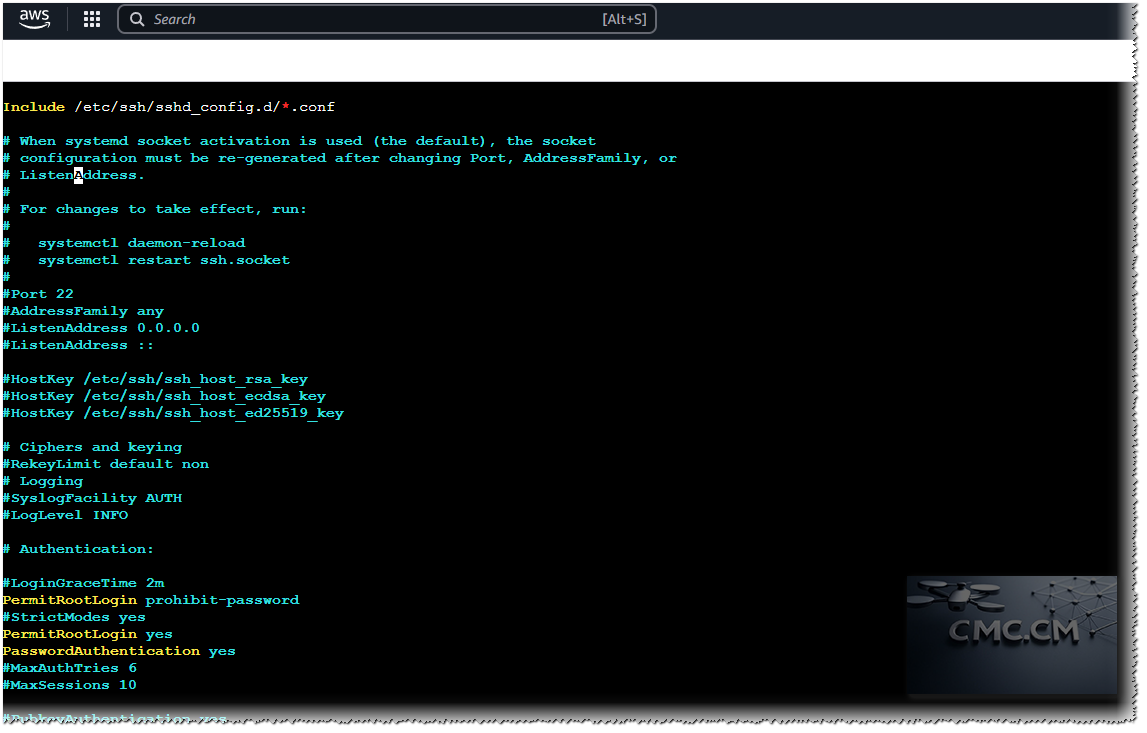
需要修改一下配置:
passwd root ##设置一下root用户的密码,如果设置过了,就不用管了
vi /etc/ssh/sshd_config ##编辑SSH服务器段配置
修改以下选项
#把这行代码注释去掉,就是前面的prohibit-password改成yes 同意root用户登录
PermitRootLogin yes
#查找PasswordAuthentication no 改成yes 同意用户采取密码登录,默认用户是ubuntu,但是这个用户权限不高。
PasswordAuthentication yes
#查找UsePAM yes 原来的yes改成no
UsePAM no
#重启SSH服务端 这里是Ubuntu系统#重启SSH保持生效,对于其他系统 Amazon Linux、RHEL 5 和Linux命令:service sshd restart
sed -ri 's/^/#/;s/sleep 10"\s+/&\n/' /root/.ssh/authorized_keys SUSE
service ssh restart
2、直接使用cloudshell(强烈推荐)
登录地址:亚马逊EC2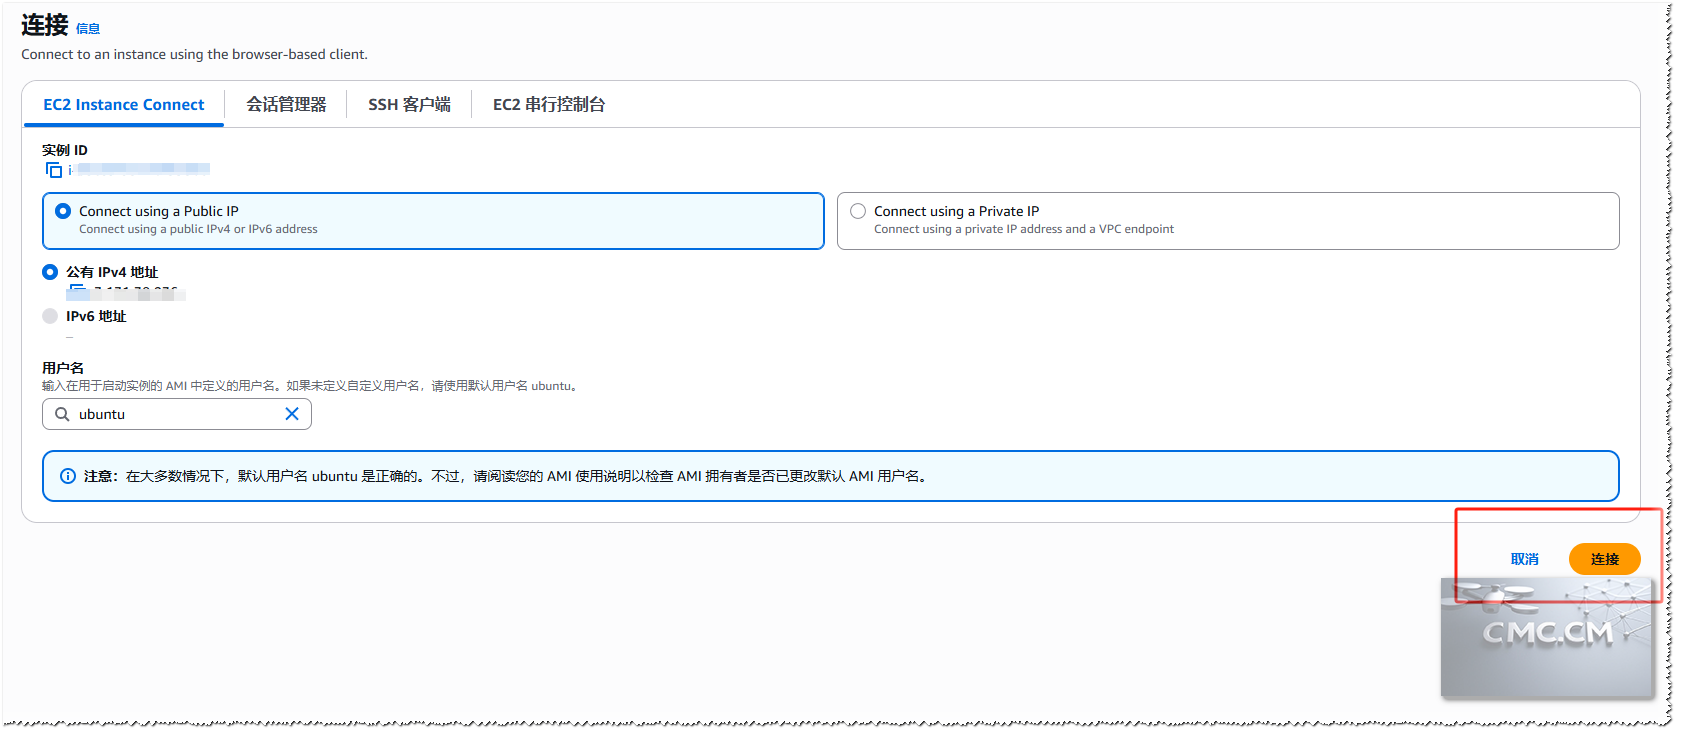
sudo -i ##默认登录的用户名不是root,可能很多脚本运行不了切换到root用户
六、注意事项
1、每月注意查看一下余额,到了就赶紧关掉。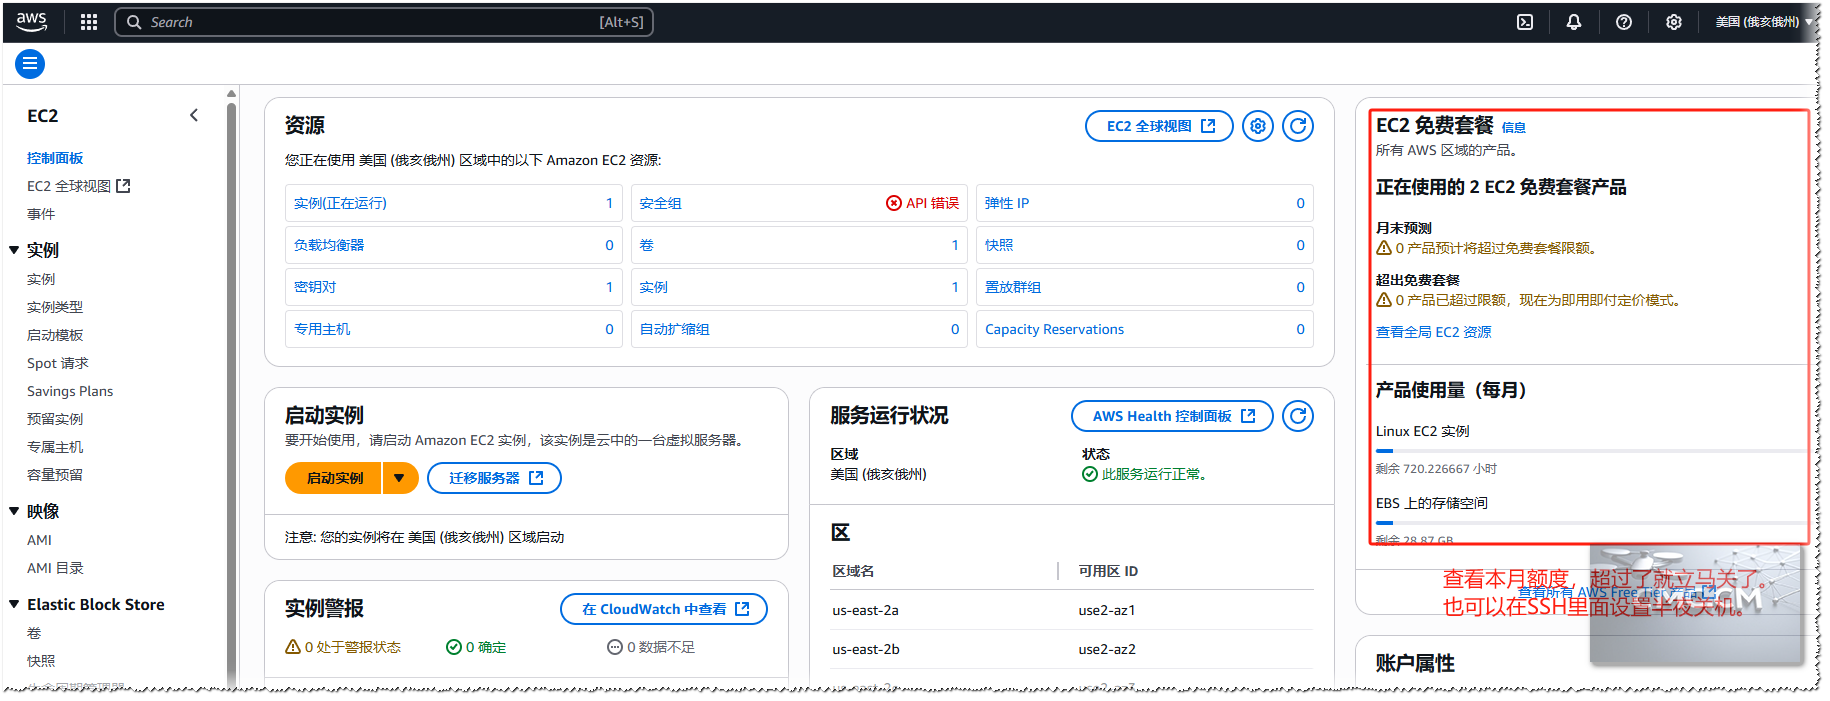
2、系统选错了、设置搞坏了等等,直接删掉重新来,没必要搞来搞去的。
3、Ubuntu系统,我在windows系统用SSH一直登录不上,提示秘钥权限不对等等,有小伙伴会的,可以告知一下。个人强烈推荐直接使用AWS自带的cloudshell。没有必要麻烦的设置。
4、AWS EC2好多人都是用来挂科学上网的,所以IP也是有概率被屏蔽的。
5、个人觉得用来学习是不错的,但是建站,每个月750小时。可以跑满。
七、本站演示
本站所有文章内容在未注明的情况下均为原创,未经允许谢绝转载。
